Bank of America déploie 1 000 contractuels pour sécuriser ses systèmes face aux failles d'Anthropic
Le géant bancaire dépense des centaines de millions pour corriger des vulnérabilités révélées par les modèles d'IA. Une course effrénée pour sécuriser les systèmes critiques.
Source: CNBC
L'arrivée des modèles d'intelligence artificielle de pointe a déclenché une urgence sans précédent pour les grandes institutions financières. L'annonce récente selon laquelle Bank of America a mobilisé une armée de contractuels pour corriger des failles logicielles révélées par le système Mythos d'Anthropic met en lumière une crise majeure de cybersécurité. Ce n'est plus une question théorique, mais une réalité opérationnelle qui exige des ressources massives et des investissements considérables.
Points clés de la situation
- L'urgence de la réparation : Le système Mythos, dévoilé en avril, a mis en évidence des failles de sécurité anciennes qui avaient échappé aux contrôles traditionnels.
- Investissement massif : La banque a dépensé « plus de quelques centaines de millions de dollars » pour la remédiation logicielle et la conformité réglementaire.
- Force de frappe renforcée : Un millier de contractuels ont été recrutés au deuxième trimestre, s'ajoutant à 3 000 employés déjà dédiés à cette tâche.
- Double défi : L'IA offre des gains de productivité mais expose aussi des vulnérabilités critiques qui nécessitent une réponse immédiate.
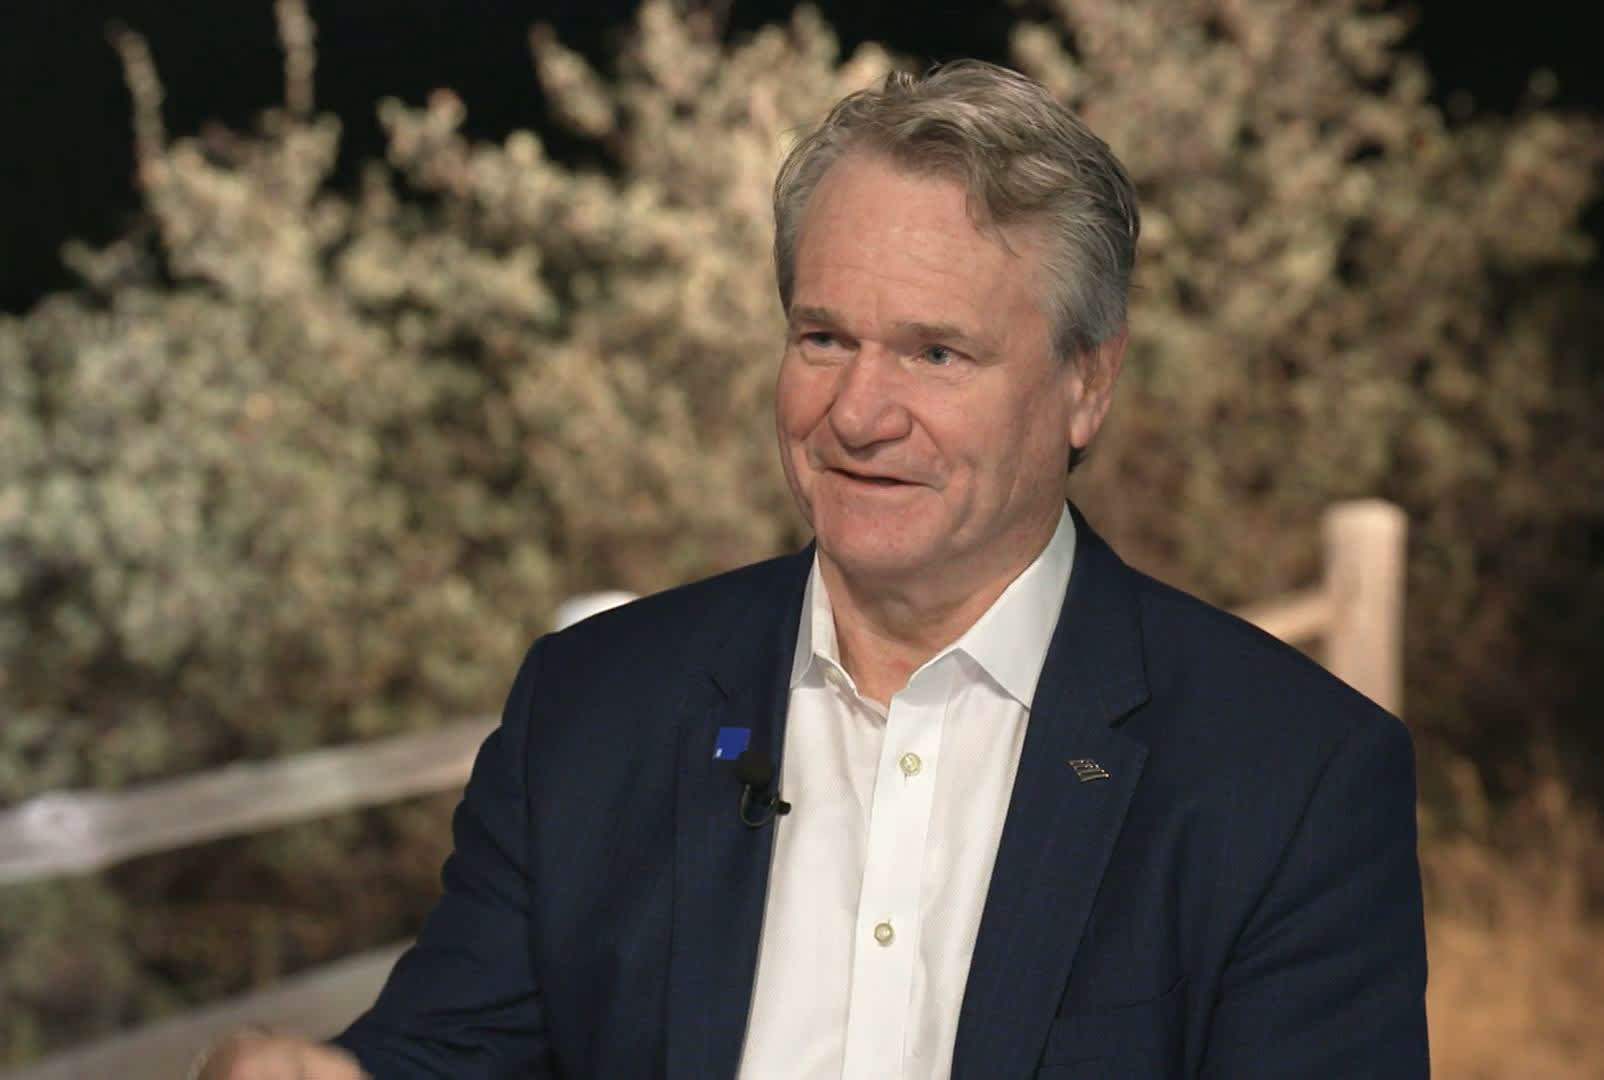
- Risque réel : Brian Moynihan, le PDG de Bank of America, a souligné que le risque était « réel » et nécessitait une vigilance constante.
- Coûts temporaires : La banque assure que ces dépenses sont une mesure temporaire, les coûts de réparation devant diminuer avec le temps.
- Optimisation des ressources : En parallèle, l'IA permet des économies, avec des économies attendues de 700 millions de dollars d'ici 2027.
- Réorganisation : La banque a réduit son effectif de 3 400 employés en un an, une partie de la réduction pouvant être attribuée à l'automatisation.
Analyse approfondie
La réaction de Bank of America illustre la tension croissante entre l'adoption de l'IA et la sécurité des systèmes. Le système Mythos, bien que prometteur, a agi comme un miroir révélateur, mettant en lumière des failles de sécurité qui auraient pu rester invisibles pendant des décennies. Cette situation soulève des questions fondamentales sur la manière dont les entreprises peuvent intégrer des technologies d'avant-garde sans compromettre la sécurité de leurs systèmes critiques.
L'investissement de plusieurs centaines de millions de dollars par Bank of America reflète l'ampleur de la tâche. La banque n'a pas seulement dû corriger les failles logicielles, mais aussi s'assurer de la conformité avec les réglementations anti-blanchiment, ce qui ajoute une couche de complexité. L'engagement de 1 000 contractuels suggère que les ressources internes ne suffisaient pas à faire face à l'urgence de la situation, ce qui indique une lacune potentielle dans les capacités de cybersécurité traditionnelles.
D'un point de vue stratégique, cette crise met en évidence le double-edged sword de l'IA. D'un côté, elle offre des opportunités de productivité et d'économie ; de l'autre, elle expose des vulnérabilités qui peuvent être exploitées par des acteurs malveillants. La capacité de Mythos à découvrir des failles anciennes suggère que les modèles d'IA de pointe ne sont pas seulement des outils de productivité, mais aussi des instruments de détection de risques inattendus.
Pour les autres entreprises, la leçon est claire : la cybersécurité ne peut plus être une option. L'adoption de technologies d'IA nécessite une approche proactive de la sécurité, avec des investissements constants dans les tests de pénétration et la mise à jour des systèmes. La réaction de Bank of America peut être vue comme un modèle pour d'autres institutions financières, mais aussi comme un appel à l'action pour l'industrie technologique dans son ensemble.
Questions fréquentes
Pourquoi Bank of America a-t-elle dû recruter autant de contractuels ?
La nécessité de corriger des failles logicielles exposées par Mythos a dépassé les capacités internes de la banque, nécessitant une aide externe rapide et massive.
Quelle est l'ampleur des dépenses de la banque ?
Bank of America a dépensé plus de quelques centaines de millions de dollars pour la remédiation logicielle et la conformité réglementaire.
L'IA représente-t-elle un coût ou un bénéfice pour les entreprises ?
L'IA offre des économies à long terme, mais impose des coûts initiaux importants pour sécuriser les systèmes contre ses vulnérabilités.
Source: https://www.cnbc.com/2026/10/14/anthropic-mythos-bank-of-america-hiring-cost.html
Articles liés
Le Salon de l'Importation : Une Étape Cruciale pour les Pays Africains
L'Édition 2026 de la CII renforce l'initiative de la zone Afrique-Asie et offre des opportunités de croissance pour les pays partenaires.
BofA : Chute de 8% des actions après une pénalité de régulation et un manque à gagner
Le trimestre Q3 2026 de Bank of America est marqué par une perte de confiance des investisseurs suite à une pénalité de 1,2 milliard de dollars et un sous-résultat de ses activités de marché.
Morgan Stanley : le secteur des actions surpasse les attentes avec une croissance de 41 %
Morgan Stanley a battu les estimations du troisième trimestre 2026 grâce à une performance record de son activité de trading d'actions, portant le bénéfice à 3,03 $ par action.
Le terrorisme sous l'ère de l'intelligence artificielle : défis majeurs pour la sécurité mondiale
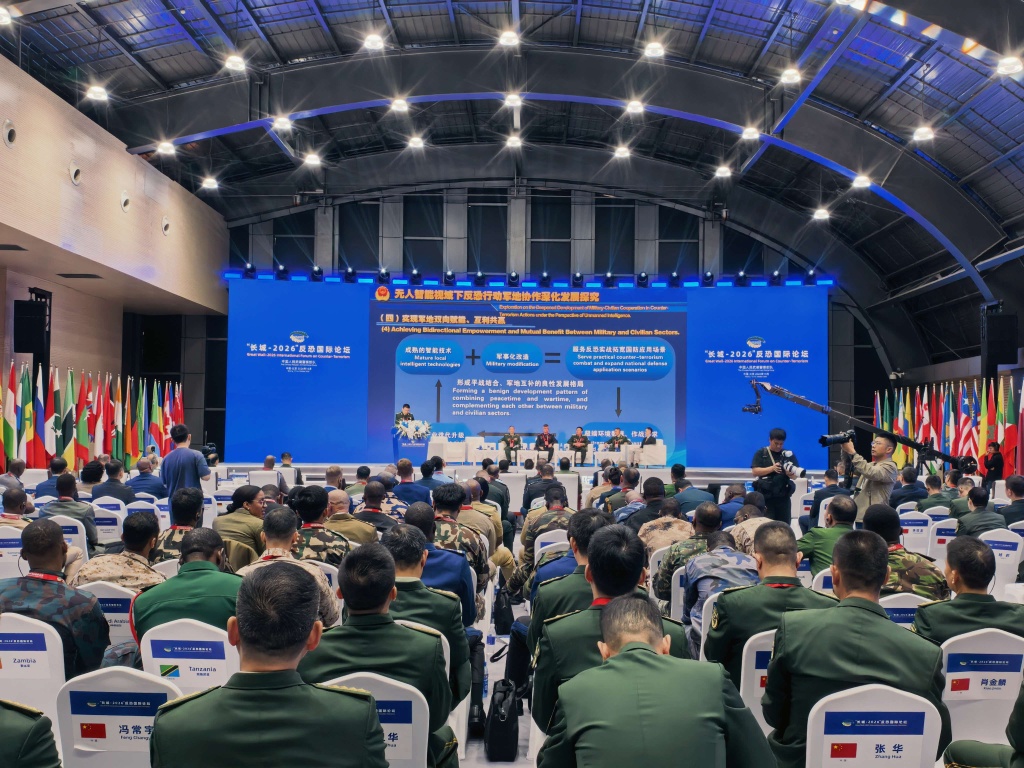
Le forum "Great Wall 2026" analyse l'utilisation des IA et des drones par les groupes terroristes et les stratégies de riposte.
Préparation d'un match de golf entre Lee Jae-myung et Trump : une diplomatie sportive en préparation
La présidence sud-coréenne a mis en place un groupe de travail pour organiser une partie de golf entre le président Lee Jae-myung et l'ancien président américain Donald Trump, une initiative diplomatique inédite.
L'intelligence artificielle nécessite une coopération sino-américaine selon un député de Washington
Un élu américain souligne que l'IA ignore les frontières et appelle à une collaboration renforcée entre les États-Unis et la Chine pour garantir un développement bénéfique pour l'humanité.
United Airlines durcit les exigences pour l'élite 2027 : fin des segments de vol
United Airlines supprime le comptage des segments pour l'élite 2027. Analyse des changements pour les membres MileagePlus et impact sur les stratégies de fidélisation.
Diplomatie des carburants : Le « double standard » américain sur le pétrole russe
L'accord historique entre les États-Unis et la Russie pour l'achat de gazole soulève une vive polémique. Une analyse de la logique politique de Trump face aux critiques de ses alliés et de la justice américaine.
Derniers articles
- Walmart étend la couverture santé : Ozempic, insuline et inhalateurs gratuits pour les employés
- Protection Consulaire : Méfiez-vous des imposteurs qui se font passer pour le consulat en Asie du Sud-Est
- Attaque des centres de données de Yandex : une pause dans la propagande russe ?
- Riyad, en alerte : le prince héritier saoudien se cache dans des bunkers face aux attaques du Houthi
- Aviation alerte : la FAA recommande la prudence aux compagnies aériennes américaines au-dessus de l'Arabie saoudite
- McDonald's : le pari du poulet et des boissons pour sa croissance