سرقة بيتكوين الكبرى: كيف اخترقت منظمة كورية شمالية منصة التبادل
كشف تقرير جديد عن تفاصيل هجوم سيبراني فاقت قيمته 6.3 مليار دولار على منصة بيزنيس (Binance)، وكيف استغل المهاجمون ثقة مهندس للوصول إلى أصول العملات الرقمية.
المصدر: NPR
تُعد هجمات القرصنة السيبرانية في عالم العملات الرقمية دائماً مصدر قلق كبير، لكن الهجوم الأخير على منصة "بيزنيس" (Binance) يمثل حداً جديداً من حيث الحجم والدهاء. ففي أقل من نصف ساعة، تمكن المهاجمون من سرقة أكثر من 6 مليارات دولار من العملات المشفرة، وهو رقم يفوق أضعافاً مضاعفة أرقام السرقات السابقة. وقد كشفت التحقيقات الأولية عن أن هذا الفخ لم يتم نصبه فجأة، بل كان نتيجة خطة مدروسة استمرت لأشهر، استخدمت فيها تقنيات "الهندسة الاجتماعية" المتطورة لخداع ضحاها. إن هذه القصة لا تُظهر فقط نقاط الضعف في أمن الشبكات الحديثة، بل تُلقي الضوء أيضاً على التحديات الأمنية الجيوسياسية المتزايدة في العصر الرقمي.
ما حدث بالضبط؟
- الخدعة المزدوجة: استخدم المهاجمون منصة التوظيف لإقناع مهندس في بيزنيس بأنه يخضع لمقابلة عمل، مما سهل عليهم الوصول إلى جهازه الشخصي.
- تطور التقنية: لم يكن الهجوم مجرد تنزيل برنامج ضار، بل كان "تدريباً" متقدماً لبناء شبكة هجومية تهدف إلى اختراق أنظمة حماية المنصة.
- أهداف استراتيجية: تُشير التقارير إلى أن المهاجمين مرتبطون بجهات حكومية في كوريا الشمالية، ويركزون على سرقة الأصول الرقمية لدعم برامجهم العسكرية والنووية.
- سرعة التنفيذ: على الرغم من أن العملية استغرقت أشهراً في التخطيط، إلا أن سرقة الأصول تمت في غضون عشرين دقيقة فقط باستخدام الأداة التي تمكنوا من تحميلها من خلال المقابلة الكاذبة.
- رد فعل المنصة: قامت بيزنيس باستبدال معظم الأصول المسروقة من خزانتها الخاصة لضمان استقرار عملائها، لكنها اعترفت بأن "هذا لا يجب أن يحدث".
تحليل عميق للهجوم
هذا الهجوم ليس مجرد فضيحة أمنية، بل هو درس قاسي في كيفية تعامل منظمة "تريدر ترايتور" (TraderTraitor) - وهي وحدة عسكرية كورية شمالية مشهورة بالهجمات السيبرانية - مع أمن الشركات العالمية. لقد تجاوز المهاجمون مرحلة استخدام البرمجيات الخبيثة التقليدية، وانتقلوا إلى استغلال الثقة البشرية كأداة اختراق. من خلال بناء علاقة وهمية مع المهندس عبر منصات التوظيف والمراسلات الاجتماعية، تمكنوا من إقحام برمجيات خبيثة في بيئة العمل الآمنة. هذا النوع من الهجمات يظهر أن الأمن السيبراني الحديث لا يكفي فقط في التكنولوجيا، بل يجب أن يشمل تدريب الموظفين على كيفية التعرف مع الاحتيال. في المستقبل، من المتوقع أن ترتفع تكلفة الدفاعات السيبرانية، وأن تتحول المنصات الكبرى إلى تحالفات أمنية عالمية لمواجهة تهديدات الدول التي لا ترحم.
أسئلة شائعة حول الهجوم على بيزنيس
ما هي تقنية "الهندسة الاجتماعية" المستخدمة في هذا الهجوم؟ هذه التقنية تعتمد على خداع الضحية من خلال استخدام معلومات حقيقية عنه لزيادة الثقة، مثل تقاسم صور شخصية أو محاكاة دورات وظيفية حقيقية، مما يسهل على المهاجمين تنفيذ مهامهم الخبيثة دون أن يشعر الضحية.
كيف يمكن للمستثمرون في العملات الرقمية حماية أنفسهم من هجمات مماثلة؟ يجب على المستثمرين دائماً الحذر الشديد عند التعامل مع عروض التوظيف غير الرسمية، وتجنب تنزيل أي ملفات أو برامج من مصادر غير موثوقة، خاصة إذا طُلب منهم ذلك ضمن عملية مقابلة عمل غير رسمية.
ماذا فعلت بيزنيس بعد كشف الهجوم؟ أعلنت المنصة عن استبدال معظم العملات المشفرة المسروقة من عملائها باستخدام أموالها الخاصة، كما أطلقت تحقيقاً مستقلاً مع فريق أمني متخصص لتحديد الثغرات وضمان عدم تكرار الهجوم في المستقبل.
المصدر URL: https://www.npr.org/2026/11/03/nx-s1-6027799/binance-crypto-exchange-cyber-heist
المصدر URL: https://www.npr.org/2026/11/03/nx-s1-6027799/binance-crypto-exchange-cyber-heist
مقالات ذات صلة
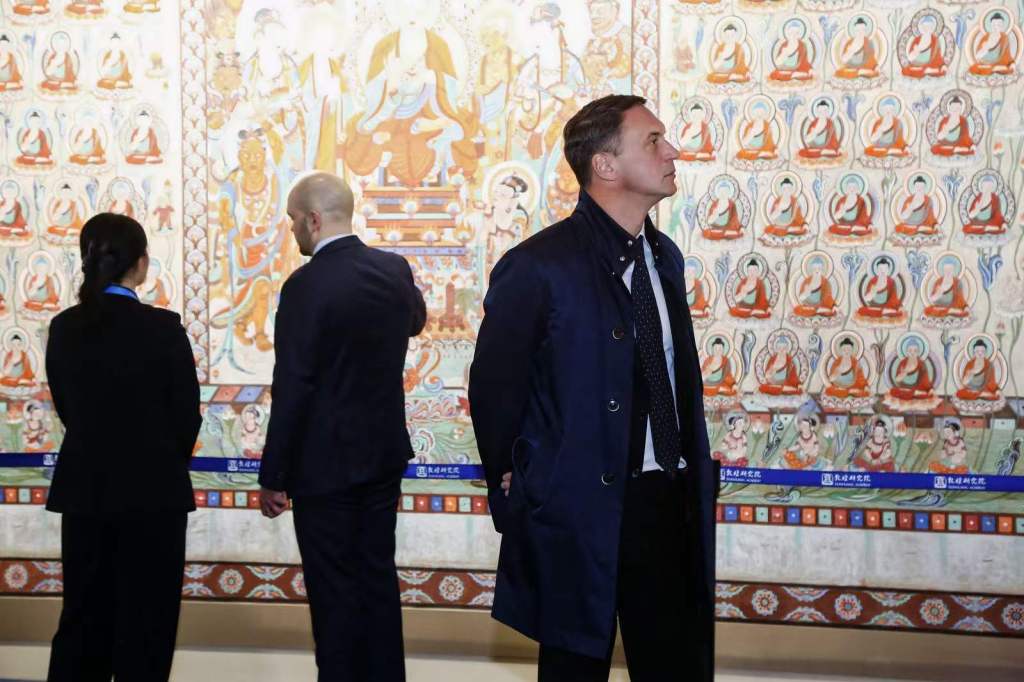
معجزة رقمية في متحف دونهانغ: تجربة الـ VR لتقريب الفن القديم
اكتشف كيف تقدم معرض دونهانغ الدولي للثقافة فرصة فريدة لمشاهدة تقاليد دونهانغ في الـ VR، بما في ذلك الكهف رقم 45، ودور التكنولوجيا في الحفاظ على التراث العالمي.
ترامب يشن هجوماً شرساً على فوكس نيوز ويُحملها مسؤولية خسارة الجمهوريين في الانتخابات الوسطية
ترامب يتهم قناة فوكس نيوز بتحويلها إلى منصة ديمقراطية، مما أثر على نتائج الانتخابات وتراجع شعبية القناة بشكل كبير.
تحولات هيكلية كبرى: انقسام CVS إلى شركتين عامتين مستقبلاً
تعلن CVS Health عن خطط لانقسام عملياتها التجارية إلى شركتين عامتين بحلول منتصف عام 2028، لتستعيد هيكلية غير مدمجة وتركز كل شركة على قطاعها الخاص.
نهاية عصر نتانياهو؟ تقييمات من الشرق الأوسط
نتائج الانتخابات الإسرائيلية تشير إلى أزمة تشكيل الحكومة. هل يعيد نتانياهو تشكيله أم يغادر؟
الانتخابات النصفية الأمريكية: موجة زرقاء وتأثير الحرب الإيرانية
انتخابات الكونغرس الأمريكية تشهد انتصارات ديمقراطية مفاجئة، بينما يتهم أنصار ترامب الحرب الإيرانية بالخسائر
المفوض السامي للصين في واشنطن: دعوة للشركات الأمريكية للاستفادة من الفرص في الصين
كيف يمكن للشركات الأمريكية الاستفادة من السوق الصيني؟ دعوة من المفوض السامي الصيني للاستثمار في الصين والمنافسة فيها.
جيت بلو ترفع رسوم الأمتعة للمرة الثالثة في عام واحد
رفعت شركة جيت بلو للطيران رسوم الأمتعة للمرة الثالثة خلال عام واحد بسبب ارتفاع تكاليف الوقود، مما يعكس التحديات التي تواجه صناعة الطيران عالمياً.
الصين وإيران: تعزيز التعاون في ظل التوترات الإقليمية
لقاء بين وزير الخارجية الصيني ونظيره الإيراني لمناقشة سبل حل الأزمات في الشرق الأوسط وتعزيز العلاقات الثنائية
أحدث المقالات
- ميرك تتجاوز توقعات الأرباح مع قوة أدوية "كيترودا" الجديدة
- شركة Versant Media تحقق أرباحاً تفوق التوقعات مع قوة منصاتها الرقمية
- التكنولوجيا الرقمية: ضرورة تعزيز قدرات الإنسان وليس تفاقم تفاوتاته
- لقاء بين نائب رئيس هيئة الأركان المشتركة الصينية ووزير الدفاع الروسي
- ترامب يركز على مشاريع البناء في خطاب انتخابي: تحليل غير التقليدي
- هجمات إلكترونية على تجميد المتاجر: هل يشكل هذا خطراً على سلاسل الإمداد الغذائية؟